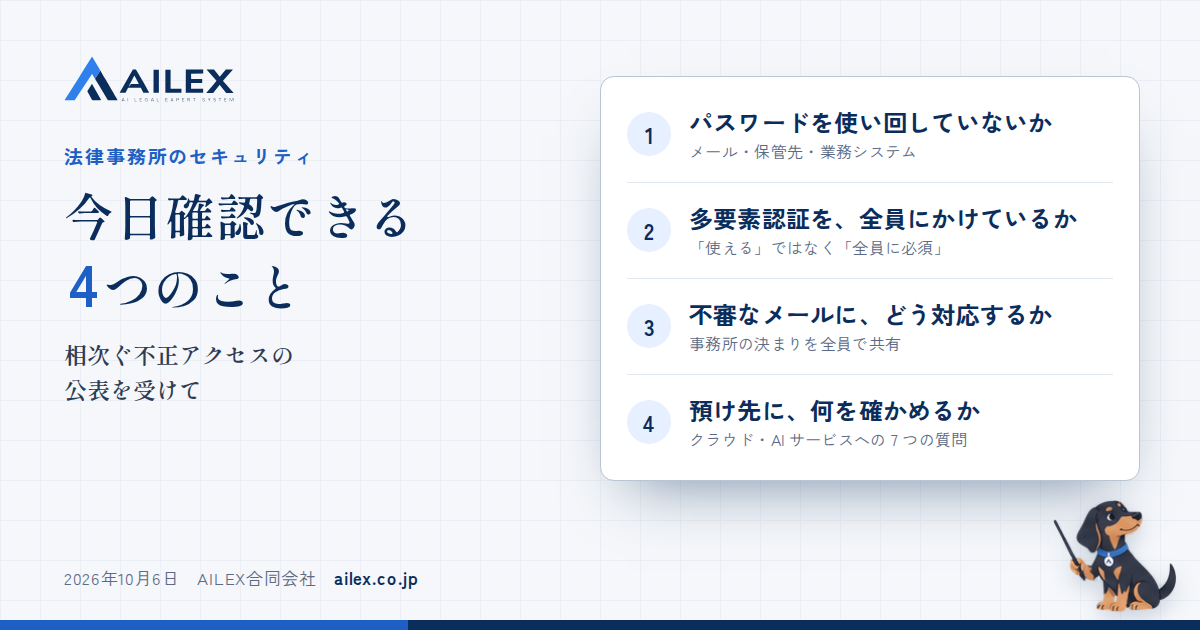
相次ぐ不正アクセスの公表を受けて:法律事務所で今日確認できる 4 つのこと
2026年10月6日、デジタル大臣は記者会見で、不正アクセスによる個人情報の流出が続いていることを受けて、パスワードを使い回さないこと、多要素認証を使うこと、不審なメールや SNS に注意することを呼びかけました(時事通信の同日の報道による。会見の動画はデジタル庁のページに掲載されています)。
法律事務所は、依頼者の秘密を預かっています。弁護士は職務上知り得た秘密を保持する義務を負い(弁護士法第23条)、日本弁護士連合会の弁護士情報セキュリティ規程は、取り扱う情報の基本的な取扱方法を定めることを求めています。呼びかけの 3 点を事務所の実務に置き換え、預け先への確認を加えた 4 つを、今日のうちに確かめられる形でまとめます。
1. パスワードを使い回していないか
メール、文書の保管先、業務システムで、同じパスワードを使っていないかを確かめます。事務所で 1 つのアカウントを共有している場合は、誰が入ったのかが記録から分からなくなります。利用者ごとのアカウントに分けることをお勧めします。
2. 多要素認証を、全員にかけているか
一部の方だけにかけても、かけていない方のアカウントが入口になります。確かめるのは「使えるか」ではなく、「全員に必須になっているか」です。
AILEX v2 では、事務所の設定で、全員に 2 要素認証(認証アプリの 6 桁のコード)を必須にできます。必須にすると、未登録の方は、登録を済ませるまで他の画面を開けません。管理者の方は、「設定」の「セキュリティ」にある「事務所の安全設定」で、「全員に2要素認証を求める」が有効になっているかをご確認ください。
3. 不審なメールに、事務所としてどう対応するか
依頼者、相手方、裁判所、利用中のサービスを名乗るメールが届いたときの決まりを、事務所の全員で共有します。リンクを開く前に送信元を確かめる。ID やパスワードの入力を求められたら、メールのリンクからではなく、いつも使っているブックマークから開く。迷ったときに誰に聞くかを決めておく。この 3 つだけでも、被害を減らせます。
4. 預け先に、何を確かめるか
公表された事案には、委託先のサービスが不正アクセスを受けたものもあります。クラウドや AI のサービスに事件記録を預けるときは、次の点を事業者に確かめることをお勧めします。
- 記録をどこに保管し、どこで処理するか
- 預けた内容が、AI の学習に使われるか
- 事業者の側で、誰が、どんなときに記録に触れうるか
- 操作の記録が残り、事務所の側で確認できるか
- 解約や削除のあとに、何が残るか
- 事故が起きたとき、いつ、何が知らされるか
- 第三者機関の認証や診断を受けているか
AILEX v2 の答え
当社は同じ日に、「AILEX セキュリティ白書 v2.0」を公開しました。上の問いへの答えを、何に基づく記述なのか(利用契約、公開している規約、外部から確かめた事実、AWS の公表文書、当社の申告など)とあわせて記載しています。主な内容は次のとおりです。
- 事件情報と文書は AWS の東京リージョンに保管し、AI の処理は Amazon Bedrock の東京または大阪リージョンで行います。
- お預かりしたデータを、AI モデルの学習・改善に使いません。
- 当社の役職員が利用データにアクセスできる場面を限定し、アクセスの記録を保存して、事務所の求めに応じて開示することを、利用契約で定めています。
- 操作の記録(誰が、いつ、何に対して、何をしたか)を保存し、事務所の画面で確認できます。
- 利用データの漏えいなどを認知したときは、遅滞なく初報を行い、遅くとも認知から 72 時間以内を目標とすることを、利用契約で定めています。
提供していないものも、白書に記載しています。ISO/IEC 27001・27017 の認証と SOC 2 Type II の報告書は取得していません(取得に向けて準備しています)。第三者機関による脆弱性診断の報告書も、現時点では公表していません。操作の記録には、入力した氏名や検索語が含まれ、利用データを削除したあとも保管します。
「安全です」と申し上げるのではなく、どこに置き、誰が触れ、何が記録され、何を提供していないのかを、それぞれ何に基づく記述なのかとあわせてお示しすることが、預け先としての責任だと考えています。
※本記事は、一般的な情報の提供を目的とするもので、法的な助言ではありません。事務所での情報の取扱方法は、各事務所でお定めください。当社の顧問弁護士事務所は弁護士法人えそらです(本記事の監修を意味するものではありません)。